Linux Audit peut écrire plusieurs entrées sur un même événement. Une ligne peut décrire l’opération, tandis qu’une autre fournit un chemin. Regroupez les lignes liées avant d’interpréter ce qu’elles indiquent.
Audit système · Leçon 2
Journaux d’audit Linux
Apprenez à regrouper les entrées d’audit Linux qui décrivent une même opération enregistrée.
Repérer l’événement commun
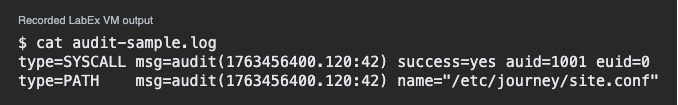
Les valeurs ci-dessous sont des entrées d’exercice abrégées du même hôte et de la même date. Le nombre qui suit les deux-points dans la référence d’audit aide à regrouper les entrées portant le même horodatage et le même identifiant d’événement. Ces lignes appartiennent au même événement.
type=SYSCALL msg=audit(1763456400.120:42) success=yes auid=1001 euid=0
type=PATH    msg=audit(1763456400.120:42) name="/etc/journey/site.conf"
La première ligne indique le résultat et les champs relatifs au compte. La ligne du chemin nomme un fichier associé à l’événement.
Quelles données permettent de relier l’opération au chemin dans cet exemple ?
Lire les deux identités
Dans cet exemple, auid est l’identifiant d’audit de l’utilisateur à l’origine de la session et euid est l’identifiant utilisateur effectif pour l’action. Un programme peut utiliser une identité effective différente de celle de connexion. Un identifiant numérique désigne un compte sur l’hôte. D’autres entrées peuvent être nécessaires pour savoir qui utilisait ce compte.
Quel champ indique l’identité de connexion enregistrée par l’audit dans cet exemple ?
Limiter le constat aux faits observés
Le champ du résultat indique que l’opération enregistrée a réussi. Consultez l’événement entier pour identifier l’opération. Pour savoir si le contenu a changé, comparez le fichier à une référence connue.
Qu’est-ce qui permettrait de savoir si le contenu diffère de celui du fichier approuvé ?
Leçon terminée
Vous avez terminé Journaux d’audit Linux
Vous savez maintenant regrouper les entrées pour lire un événement d’audit.
Associez les entrées à l’aide de l’hôte et de la référence d’événement d’audit.
Lisez séparément l’identité de connexion et l’identité effective.
Choisissez une vérification si le résultat enregistré laisse une question ouverte.
Conservez votre progression
Créez un compte gratuit pour enregistrer cette leçon et continuer sur n'importe quel appareil.
Créer un compte gratuit