Un registro dice que alguien inició sesión en un equipo. Otro muestra que se autorizó un comando. ¿Están relacionados? La correlación de eventos consiste en comparar registros para averiguar si describen actividades relacionadas.
Registros de seguridad · Lección 5
Correlación de eventos
Aprende a relacionar registros de seguridad usando la hora, el equipo, la cuenta y la sesión.
Leer dos registros
SSH permite iniciar sesión en otro equipo. Una vez dentro, se puede usar sudo para solicitar permiso para ejecutar un comando con otra cuenta. A continuación tienes dos registros simulados del mismo día. Usan los mismos nombres de campo para facilitar la práctica. Los registros reales pueden usar nombres distintos u omitir campos.
t=09:14:02Z      source=ssh   host=web-01 account=alex session=42 login=accepted
t=11:15:10+02:00 source=sudo  host=web-01 account=alex session=42 decision=allowed
El campo source indica qué herramienta notificó el evento y host muestra en qué equipo sucedió. Los dos registros describen actividad con la cuenta alex. Para identificar a quien la usó, hacen falta más pruebas.
Una persona del equipo dice que Alex hizo personalmente la solicitud de sudo. ¿Qué demuestran los registros por ahora?
Comparar las horas de los eventos
El campo t contiene la hora registrada. En el primero, Z indica UTC, una referencia común para comparar las horas. El segundo usa +02:00, dos horas por delante de UTC. Resta dos horas a 11:15:10 para obtener 09:15:10 UTC.
Ahora compara 09:14:02 con 09:15:10. El inicio de sesión se registró primero. La cercanía en el tiempo no basta para saber si dos eventos corresponden al mismo inicio de sesión.
Otro día se registra un inicio a las 09:14Z y una solicitud a las 11:13+02:00. ¿Qué ocurrió primero?
Comprobar el equipo y la sesión
Una sesión abarca la actividad desde el inicio de sesión hasta el cierre o la desconexión. En estos registros de práctica, la entrada de SSH incluye el identificador de la sesión abierta tras el inicio aceptado. Las dos fuentes usan el mismo identificador para ese inicio de sesión en el mismo equipo. Los dos primeros registros muestran host=web-01 y session=42, lo que vincula el inicio y la solicitud con una sola sesión.
En estos ejemplos, el número de sesión es propio de cada equipo. La entrada siguiente tiene la misma cuenta y el mismo número de sesión, y aparece solo unos segundos más tarde.
t=09:15:18Z source=sudo host=web-02 account=alex session=42 decision=allowed
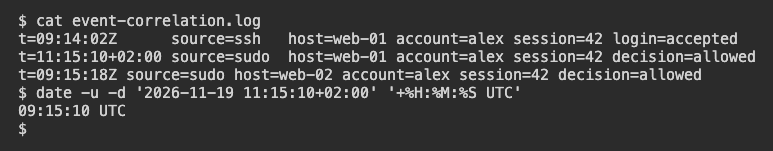
La terminal muestra los tres registros simulados y usa el comando date de Ubuntu para comprobar la conversión a UTC.
¿Qué relación tiene el tercer registro con la sesión SSH original?
Expresar lo que respaldan los registros
En web-01 se aceptó el inicio de sesión y sudo autorizó un comando durante esa sesión. Eso es lo que demuestran los datos disponibles. Para saber cómo terminó el comando, busca un registro del resultado. Como una sesión puede contener varios comandos, relaciona el resultado con la solicitud concreta. Si no encuentras un registro que coincida, deja el resultado como desconocido.
¿Qué nuevo registro aclararía si ese comando terminó correctamente?
Para practicar cómo filtrar y comparar otros registros de autenticación y sudo, prueba el análisis de registros del sistema.
Lección completada
Has completado Correlación de eventos
Ya puedes usar varios registros de seguridad para llegar a una conclusión e indicar qué queda por verificar.
Identificar la cuenta que figura en un evento.
Convertir las marcas de tiempo a una misma zona antes de compararlas.
Usar el equipo y la sesión juntos para enlazar actividades.
Explicar qué respaldan los registros y buscar pruebas que respondan lo que queda pendiente.
Guarda tu progreso
Crea una cuenta gratuita para guardar esta lección y continuar en cualquier dispositivo.
Crear una cuenta gratuita