Un cortafuegos del equipo puede permitir o bloquear el tráfico entrante según datos como la dirección de origen, el protocolo y el puerto de destino. Empieza por determinar qué tráfico necesita el servicio.
Endurecimiento de Linux · Lección 5
Cortafuegos del equipo
Aprende a interpretar una política sencilla de cortafuegos y a planificar comprobaciones desde las ubicaciones pertinentes.
Interpretar una política de ejemplo
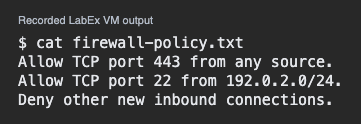
La siguiente política simplificada corresponde a un solo equipo. La barra de 192.0.2.0/24 indica un rango de direcciones IPv4. En este ejemplo, 192.0.2.44 está dentro de ese rango y 198.51.100.8 queda fuera.
Allow TCP port 443 from any source.
Allow TCP port 22 from 192.0.2.0/24.
Deny other new inbound connections.
El puerto 443 atiende el sitio público. El puerto 22 está reservado para la red de mantenimiento. La regla predeterminada se aplica a las conexiones que no coinciden con ninguna de las dos reglas de permiso.
¿Qué nueva conexión coincide con la regla de mantenimiento?
Comprobar la política y el puerto en escucha
Una conexión permitida puede fallar si ningún programa está escuchando en el puerto. También puede haber un servicio escuchando al que no se pueda llegar por una vía bloqueada por el cortafuegos. Revisa la política y comprueba por separado que el puerto esté en escucha.
La regla permite el puerto 443, pero ningún servicio escucha allí. ¿Qué debes comprobar?
Planificar una verificación segura
Cuando revises un cambio controlado, conserva una vía de acceso legítima para mantenimiento. Prueba la vía permitida desde la red de mantenimiento. Comprueba que una conexión desde una ubicación autorizada para pruebas fuera de esa red quede bloqueada. Anota el origen, el destino y el resultado previsto de cada prueba.
¿Qué par de comprobaciones pone a prueba la restricción de SSH prevista?
Lección completada
Has completado Cortafuegos del equipo
Ya puedes interpretar las reglas del cortafuegos junto con el estado del servicio.
Relaciona cada regla con el protocolo, el destino y el origen.
Comprueba que el servicio permitido esté escuchando.
Verifica tanto el acceso previsto como la restricción.
Guarda tu progreso
Crea una cuenta gratuita para guardar esta lección y continuar en cualquier dispositivo.
Crear una cuenta gratuita