El sistema de auditoría de Linux puede escribir varios registros para un solo evento. Una línea puede describir la operación y otra indicar una ruta. Agrupa primero las líneas relacionadas para entender lo que muestran.
Auditoría de sistemas · Lección 2
Registros de auditoría de Linux
Aprende a agrupar los registros de auditoría de Linux que describen una misma operación.
Leer un evento compartido
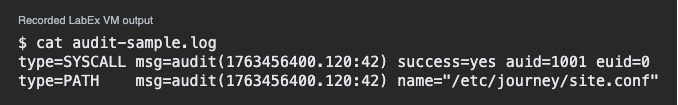
Los siguientes valores son registros abreviados de prácticas del mismo equipo y fecha. El número que aparece después de los dos puntos en la referencia de auditoría ayuda a agrupar registros con la misma marca de tiempo y el mismo ID de evento. Estas líneas corresponden a un solo evento.
type=SYSCALL msg=audit(1763456400.120:42) success=yes auid=1001 euid=0
type=PATH    msg=audit(1763456400.120:42) name="/etc/journey/site.conf"
La primera línea recoge el resultado y los campos de cuenta. La línea de ruta nombra un archivo asociado con el evento.
¿Qué campos permiten relacionar la operación con la ruta en este ejemplo?
Interpretar dos identidades
En esta muestra, auid es el ID de auditoría del usuario que inició sesión y euid es el ID de usuario efectivo con el que se realizó la acción. Un programa puede usar una identidad efectiva distinta de la identidad de inicio de sesión. El ID numérico identifica una cuenta del equipo. Para identificar a la persona que usó esa cuenta pueden hacer falta otros registros.
¿Qué campo muestra la identidad de auditoría de inicio de sesión en esta muestra?
Limitar la conclusión a lo observado
El campo de resultado informa de que la operación registrada se completó correctamente. Examina el evento completo para identificar la operación. Para comprobar si cambió el contenido, compara el archivo con una referencia conocida.
¿Qué ayudaría a determinar si el contenido difiere del archivo aprobado?
Lección completada
Has completado Registros de auditoría de Linux
Ya puedes agrupar registros para interpretar un evento de auditoría.
Relaciona los registros por equipo y por referencia del evento de auditoría.
Lee por separado la identidad de inicio de sesión y la efectiva.
Elige qué comprobar a continuación si el resultado registrado deja una pregunta abierta.
Guarda tu progreso
Crea una cuenta gratuita para guardar esta lección y continuar en cualquier dispositivo.
Crear una cuenta gratuita