Ein Eintrag meldet eine Anmeldung an einem Rechner. Ein anderer zeigt, dass ein Befehl erlaubt wurde. Hängen die beiden zusammen? Bei der Ereigniskorrelation vergleichst du Protokolleinträge, um herauszufinden, ob sie zusammengehörige Aktivitäten beschreiben.
Sicherheitsprotokolle · Lektion 5
Ereigniskorrelation
Lerne, Sicherheitseinträge anhand von Zeit, Host, Konto und Sitzung miteinander zu verknüpfen.
Zwei Einträge lesen
Über SSH kannst du dich an einem anderen Rechner anmelden. Danach kann eine Person mit sudo anfragen, ob sie einen Befehl unter einem anderen Konto ausführen darf. Die beiden simulierten Einträge stammen vom selben Tag und verwenden einheitliche Feldnamen. Echte Protokolle können andere Namen verwenden oder Felder auslassen.
t=09:14:02Z      source=ssh   host=web-01 account=alex session=42 login=accepted
t=11:15:10+02:00 source=sudo  host=web-01 account=alex session=42 decision=allowed
Das Feld source nennt das Werkzeug, das das Ereignis meldet. host bezeichnet den Rechner, auf dem es stattfand. Beide Einträge melden Aktivitäten unter dem Konto alex. Um festzustellen, wer das Konto verwendet hat, brauchst du weitere Belege.
Jemand im Team sagt, Alex habe die sudo-Anfrage persönlich gestellt. Was belegen die Einträge bisher?
Ereigniszeiten vergleichen
Das Feld t enthält die erfasste Uhrzeit. Im ersten Eintrag kennzeichnet Z die UTC, eine gemeinsame Grundlage für den Vergleich. Der zweite Eintrag verwendet +02:00. Die dort angezeigte Uhrzeit ist UTC um zwei Stunden voraus. Ziehe von 11:15:10 zwei Stunden ab, um 09:15:10 UTC zu erhalten.
Vergleiche jetzt 09:14:02 mit 09:15:10. Die Anmeldung wurde früher erfasst. Zeitlich nahe Ereignisse können dennoch zu verschiedenen Anmeldungen gehören.
An einem anderen Tag wird eine Anmeldung um 09:14Z und eine Anfrage um 11:13+02:00 protokolliert. In welcher Reihenfolge geschahen sie?
Host und Sitzung prüfen
Eine Sitzung reicht von der Anmeldung bis zur Abmeldung oder zum Verbindungsabbruch. In diesen Übungseinträgen enthält der SSH-Eintrag die Sitzungs-ID der akzeptierten Anmeldung. Beide Quellen verwenden für dieselbe Anmeldung auf demselben Host dieselbe Sitzungs-ID. In den ersten beiden Zeilen stehen host=web-01 und session=42. Das verbindet die Anmeldung und die Anfrage mit einer Sitzung.
In diesen Beispielen gilt eine Sitzungsnummer nur auf ihrem jeweiligen Host. Der folgende Eintrag nennt dasselbe Konto und dieselbe Sitzungsnummer und erscheint nur wenige Sekunden später.
t=09:15:18Z source=sudo host=web-02 account=alex session=42 decision=allowed
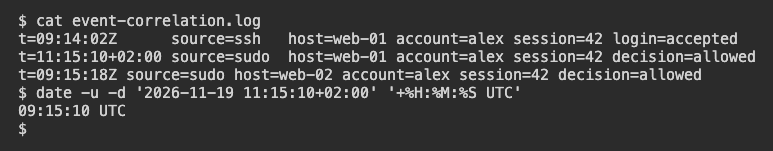
Das Terminal zeigt die drei simulierten Einträge. Der Ubuntu-Befehl date bestätigt die Umrechnung in UTC.
In welchem Verhältnis steht der dritte Eintrag zur ursprünglichen SSH-Sitzung?
Die Aussage auf die Belege stützen
Auf web-01 wurde die Anmeldung akzeptiert und sudo erlaubte während der Sitzung einen Befehl. Das belegen die verfügbaren Einträge. Um zu erfahren, wie der Befehl endete, suche nach einem Ergebniseintrag. Eine Sitzung kann mehrere Befehle umfassen. Ordne das Ergebnis deshalb der konkreten Anfrage zu. Bis du einen passenden Eintrag findest, bleibt das Ergebnis offen.
Welcher neue Eintrag könnte zeigen, ob der Befehl erfolgreich war?
Um weitere Authentifizierungs- und sudo-Einträge zu filtern und zu vergleichen, probiere die Analyse von Systemprotokollen aus.
Lektion abgeschlossen
Sie haben Ereigniskorrelation abgeschlossen
Du kannst jetzt mehrere Sicherheitseinträge auswerten und feststellen, welche Fragen offenbleiben.
Das Konto erkennen, das in einem Ereignis genannt wird.
Zeitstempel vor dem Vergleich in eine gemeinsame Zeitzone umrechnen.
Host und Sitzung gemeinsam nutzen, um Aktivitäten zuzuordnen.
Festhalten, was die Einträge belegen, und passende Belege für die offene Frage suchen.
Lernfortschritt speichern
Erstellen Sie ein kostenloses Konto, um diese Lektion zu speichern und auf jedem Gerät weiterzulernen.
Kostenloses Konto erstellen