Eine Host-Firewall kann eingehenden Netzwerkverkehr anhand von Quelladresse, Protokoll und Zielport zulassen oder blockieren. Kläre zuerst, welchen Verkehr der Dienst benötigt.
Linux-Härtung · Lektion 5
Host-Firewalls
Lerne, einfache Regeln einer Host-Firewall zu lesen und Prüfungen von den relevanten Standorten zu planen.
Eine Beispielrichtlinie lesen
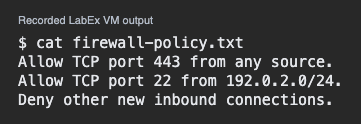
Die folgende vereinfachte Richtlinie gilt für einen einzelnen Host. Die Schreibweise mit Schrägstrich in 192.0.2.0/24 bezeichnet einen Bereich von IPv4-Adressen. In diesem Beispiel liegt 192.0.2.44 innerhalb des Bereichs und 198.51.100.8 außerhalb.
Allow TCP port 443 from any source.
Allow TCP port 22 from 192.0.2.0/24.
Deny other new inbound connections.
Über Port 443 ist die öffentliche Website erreichbar. Port 22 ist dem Wartungsnetz vorbehalten. Die Standardregel gilt für Verbindungen, die unter keine der beiden Freigaben fallen.
Welche neue Verbindung entspricht der Wartungsregel?
Firewall-Regeln und Dienst prüfen
Auch eine zugelassene Verbindung kann scheitern, wenn kein Programm auf dem Port lauscht. Umgekehrt kann ein funktionierender Dienst auf einem Zugriffsweg unerreichbar sein, den die Firewall sperrt. Lies die Richtlinie und prüfe gesondert, ob der Dienst auf dem Port lauscht.
Die Regel erlaubt Port 443, aber auf dem Host lauscht dort kein Programm. Was solltest du prüfen?
Eine sichere Prüfung planen
Halte bei der Überprüfung einer kontrollierten Änderung einen berechtigten Wartungszugang offen. Teste den erlaubten Zugriffsweg aus dem Wartungsnetz. Prüfe von einem freigegebenen Standort außerhalb des Netzes, dass die Verbindung dort blockiert wird. Notiere für jeden Test Quelle, Ziel und erwartetes Ergebnis.
Welche Kombination prüft die vorgesehene SSH-Beschränkung?
Lektion abgeschlossen
Sie haben Host-Firewalls abgeschlossen
Du kannst jetzt die Regeln einer Host-Firewall zusammen mit dem Zustand eines Dienstes beurteilen.
Gleiche Protokoll, Ziel und Quelle mit der Regel ab.
Prüfe, ob der zugelassene Dienst auf dem Port lauscht.
Überprüfe sowohl die vorgesehenen Zugänge als auch die vorgesehenen Sperren.
Lernfortschritt speichern
Erstellen Sie ein kostenloses Konto, um diese Lektion zu speichern und auf jedem Gerät weiterzulernen.
Kostenloses Konto erstellen