Linux Audit kann zu einem Ereignis mehrere Datensätze schreiben. Eine Zeile kann den Vorgang beschreiben und eine andere den Pfad angeben. Stelle die zugehörigen Zeilen zusammen, bevor du sie auswertest.
Systemaudit · Lektion 2
Linux-Auditprotokolle
Lerne, Linux-Auditdatensätze zusammenzuführen, die zu demselben aufgezeichneten Vorgang gehören.
Zusammengehörige Ereignisdaten lesen
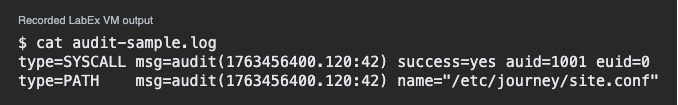
Die folgenden Werte sind gekürzte Übungsdatensätze vom selben Host und Datum. Die Zahl nach dem Doppelpunkt in der Audit-Ereignisreferenz hilft, Datensätze mit demselben Zeitstempel und derselben Ereignis-ID zusammenzuführen. Beide Zeilen gehören zum selben Ereignis.
type=SYSCALL msg=audit(1763456400.120:42) success=yes auid=1001 euid=0
type=PATH    msg=audit(1763456400.120:42) name="/etc/journey/site.conf"
Die erste Zeile nennt das Ergebnis und die Kontodaten. Die Pfadzeile nennt eine Datei, die zum Ereignis gehört.
Mit welchen Angaben ordnest du in diesem Beispiel den Vorgang dem Pfad zu?
Zwei Identitäten ablesen
In diesem Beispiel ist auid die Audit-Benutzer-ID der Anmeldung und euid die effektive Benutzer-ID für den Vorgang. Ein Programm kann mit einer anderen effektiven Identität laufen als der, mit der sich jemand angemeldet hat. Eine numerische ID bezeichnet ein Konto auf dem Host. Um die Person dahinter zu bestimmen, können weitere Aufzeichnungen nötig sein.
Welches Feld zeigt die Audit-Identität der Anmeldung?
Den Befund eingrenzen
Das Ergebnisfeld meldet, dass der aufgezeichnete Vorgang erfolgreich war. Lies das vollständige Ereignis, um den Vorgang zu bestimmen. Vergleiche die Datei mit einer bekannten Referenz, wenn du prüfen willst, ob sich ihr Inhalt geändert hat.
Was hilft dir festzustellen, ob der Inhalt von der genehmigten Datei abweicht?
Lektion abgeschlossen
Sie haben Linux-Auditprotokolle abgeschlossen
Du kannst jetzt die zusammengehörigen Datensätze eines einzelnen Audit-Ereignisses lesen.
Ordne die Datensätze anhand von Host und Audit-Ereignisreferenz einander zu.
Lies Anmeldeidentität und effektive Identität einzeln ab.
Wähle eine Folgeprüfung, wenn das aufgezeichnete Ergebnis eine Frage offenlässt.
Lernfortschritt speichern
Erstellen Sie ein kostenloses Konto, um diese Lektion zu speichern und auf jedem Gerät weiterzulernen.
Kostenloses Konto erstellen